カケハシではサプライチェーン攻撃対策の一環として、Takumi Guardの利用を進めています。Takumi Guardはnpm, PyPIなどのパッケージリポジトリのプロキシとして働き、パッケージリポジトリで公開された有害なパッケージのインストールをブロックするサービスです。 Takumi Guardはアカウントを作ることなく利用可能ですが、未認証の状態では2000リクエスト/分/IPアドレスのレート制限があります。1パッケージをインストールするたびに約2リクエスト消費するので、パッケージ数にすると1000程度です。このためIPアドレスが共有されるクラウド上のビルド環境で利用する場合、レート制限が課題になります。認証することでこの制限が緩和されるので、認証が事実上必須です。
botを利用したOIDC認証
Takumi Guardの認証には「メール認証トークン」、「組織ユーザートークン」、「Botトークン」の3種類が利用できます。メール認証トークンはメールアドレスを登録すれば無料で利用可能ですが、組織ユーザートークンはTakumiの有料サブスクリプションが必要です。 BotトークンはShisho Cloudの組織を作成する必要がありますが、OIDC認証にも対応しているため、対応している環境ならBotトークンが第一選択肢となります。
GitHub Actionsの場合はTakumi Guardの設定も簡単で、GMO Flatt Securityが下記の通りセットアップワークフローを公開しています。GitHub Actionsで利用する場合はこれらの利用がおすすめです。
AWS AmplifyからのOIDC認証
カケハシではAWS Amplifyを一部で利用しています。Amplifyもクラウド上の環境でビルドするため、レート制限が課題になります。これまではAmplifyからTakumi Guardに対するOIDC認証ができなかったため、組織ユーザーを作成し、そのユーザーのトークンで認証する必要がありました。Amplifyのシークレットにトークンを登録すると、SSM Parameter Storeの権限がある人には復号できますし、ローテーションも考慮する必要があります。
2026年8月にTakumiがカスタムOIDC対応をベータリリースし、AWSも2025年11月にOutbound Identity Federation機能をリリースしました。これらを組み合わせればAmplifyからもOIDC認証が可能になりました。TakumiのカスタムOIDC対応はベータ版なので、仕様などが突然変わる可能性があります。
Outbound Identity Federationの設定
まず、AWSでOutbound Identity Federationを設定します。
AWS CLIで実行する場合は、aws iam enable-outbound-web-identity-federationコマンドで有効化します。
AWSコンソールから設定する場合はIAMの「アカウント設定」ページにある「有効化」ボタンを押します。いずれの場合もすぐに有効になります。 https://us-east-1.console.aws.amazon.com/iam/home/account_settings#/account_settings
有効化すると、https://*****.tokens.sts.global.api.awsという形式でIssuer URLが発行されます。OpenID Provider Configuration Informationも公開されるので、HTTPieコマンドで実際に取得してみます。
$ http https://*****.tokens.sts.global.api.aws/.well-known/openid-configuration
HTTP/1.1 200 OK
Access-Control-Allow-Origin: *
Access-Control-Expose-Headers: x-amzn-RequestId,x-amzn-ErrorType,x-amzn-ErrorMessage,Date,smithy-protocol
Age: 74249
Connection: keep-alive
Content-Length: 410
Content-Type: application/json
Date: Tue, 15 Sep 2026 11:54:12 GMT
Via: 1.1 XXXXX.cloudfront.net (CloudFront)
X-Amz-Cf-Id: XXXXX
X-Amz-Cf-Pop: XXXXX
X-Amz-Sts-Extended-Request-Id: XXXXX
X-Cache: Hit from cloudfront
x-amzn-RequestId: XXXXX

{
    "claims_supported": [
        "sub",
        "iss",
        "aud",
        "exp",
        "iat",
        "jti",
        "https://sts.amazonaws.com/"
    ],
    "id_token_signing_alg_values_supported": [
        "RS256",
        "ES384"
    ],
    "issuer": "https://*****.tokens.sts.global.api.aws",
    "jwks_uri": "https://*****.tokens.sts.global.api.aws/.well-known/jwks.json",
    "response_types_supported": [
        "id_token"
    ],
    "subject_types_supported": [
        "public"
    ]
}
トークン生成ポリシーの設定
JWTを発行するにはsts:GetWebIdentityToken権限が必要です。今回はTakumiで使えればよいので、このようなポリシーを設定しました。
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": "sts:GetWebIdentityToken",
            "Resource": "*",
            "Condition": {
                "ForAllValues:StringEquals": {
                    "sts:IdentityTokenAudience": "https://sts.cloud.shisho.dev"
                },
                "NumericLessThanEquals": {
                    "sts:DurationSeconds": 300
                }
            }
        }
    ]
}
Takumiの設定
Issuer URLを発行したら、Takumiのbot設定にカスタムOIDCでAWSの信頼設定を追加します。Takumiのドキュメントにも記載がありますが、カスタムOIDCの信頼条件は1組織1個までなのでご注意ください。
| 項目 | 値 | 備考 |
|---|---|---|
| プロバイダー | Custom(OIDC) | |
| 発行者 | https://*****.tokens.sts.global.api.aws (発行したIssuer URL) | |
| サブジェクト | arn:aws:iam::000000000000:role/RoleName(トークンを要求したIAMプリンシパルのARN) | 完全一致か、ワイルドカード式で指定 |
| オーディエンス | https://sts.cloud.shisho.dev |
ロールARNはワイルドカード指定でarn:aws:iam::000000000000:role/Takumi-*のようにして、ロール名のプレフィクスがTakumi-になっているものが認証できるようにしました。先ほど作成したポリシーをこのTakumi-*ロールに追加しておきます。
STSが払い出すJWTには"AWS identity claims"と呼ばれる独自のクレームがあります。https://sts.amazonaws.com/クレームにネストされる形式でAWSの組織IDなどが格納されています。Takumiには追加のクレーム条件が指定できますが、トップレベルの文字列クレームのみクレーム条件に指定できる仕様なので、AWS組織IDでの制限は行っていません。
AWS Amplifyの設定
AWS Amplifyビルド環境のサービスロールに作成したTakumi Guard用ロールを設定します。そして、amplify.ymlのビルドコマンドにTakumi認証とTakumi Guardの設定を行います。認証にはAWS CLIとshishoctlコマンドが必要なのでビルド中にインストールします。
AWS CLIはAmplifyビルド環境に同梱されていますが、2026/09/17現在バージョンが古くget-web-identity-tokenコマンドが利用できません。そのため手動でインストールしたAWS CLIを利用します。
ここでは動作確認のためブロックテスト用パッケージ@panda-guard/test-maliciousをnpm installします。Takumi Guard経由ではこのパッケージのインストールがブロックされて失敗するので、Amplifyビルド全体も失敗します。2026/09/17現在、@panda-guard/test-maliciousはnpmで公開されていないので、設定の成否にかかわらずインストールは失敗します。そのため、Takumi Guardが設定できているかどうかはエラーログに出力されたレスポンスコードで判断してください。Takumi Guardが有効になっている場合は403エラー、無効の場合は404エラーで失敗します。またBot認証に失敗した場合でもTakumi Guardによるパッケージブロック機能は動くので、認証成否はコンソールのインストールログで確認します。
Amplifyのビルドスクリプト
amplify.ymlのcommandsブロックにbashスクリプト形式で設定コマンドを指定します。例えば以下のようなコマンドになります。ここでは例示のためにTakumiのbot idなどをスクリプト中に直接記入していますが、実際には環境変数などを使ったほうがよいでしょう。
aws sts get-web-identity-tokenコマンドで生成したJWTをshishoctl auth signin:botコマンドに標準入力で与えると認証できます。認証後、shishoctl auth print-access-tokenコマンドでアクセストークンが出力されるので、.npmrcの//npm.flatt.tech/:_authToken=の引数として与えます。
shishoctl auth print-access-tokenコマンドはshishoctlのドキュメントに記載がありませんが、shishoctl auth helpには記載されています。
# 新しいAWS CLIが必要なので、インストールする
# サプライチェーン攻撃対策の一つとしてAWS CLIのバージョンを指定している
curl -fsSL https://awscli.amazonaws.com/v2/install.sh | bash -s -- --version 2.36.47
# install.shでインストールしたawsコマンドは/root/.local/bin/awsに配置される
# aws sts get-web-identity-tokenはSTSのリージョナルエンドポイント専用なので、--regionオプションなどでリージョン指定が必要
ID_TOKEN=$(/root/.local/bin/aws sts get-web-identity-token --audience https://sts.cloud.shisho.dev --signing-algorithm ES384 --region ap-northeast-1 --query 'WebIdentityToken' --output text)
# shishoctlのインストール https://shisho.dev/docs/ja/c/accessing-via-shishoctl-cli/
SHISHOCTL_URL="https://shisho.dev/releases/shishoctl-0.15.0-x86_64-unknown-linux-gnu"
sudo curl -L $SHISHOCTL_URL -o /usr/local/bin/shishoctl
sudo chmod +x /usr/local/bin/shishoctl
shishoctl auth signin:bot --bot "Takumi bot id" --expires-in-minutes 60 <<< "$ID_TOKEN"
echo "registry=https://npm.flatt.tech" >> .npmrc
echo "//npm.flatt.tech/:_authToken=$(shishoctl auth print-access-token)" >> .npmrc
# Takumi Guardのブロックテスト用パッケージをインストール
npm install @panda-guard/test-malicious # expected failure
Amplifyビルドを実行後、Amplifyビルドログを確認すると403エラーで失敗していることが確認できました。
2026-09-16T09:19:55.942Z [WARNING]: npm error code E403
2026-09-16T09:19:55.942Z [WARNING]: npm error 403 403 Forbidden - GET https://npm.flatt.tech/@panda-guard%2ftest-malicious - Package blocked by security policy

                                    npm error 403 In most cases, you or one of your dependencies are requesting
                                    npm error 403 a package version that is forbidden by your security policy, or
                                    npm error 403 on a server you do not have access to.
2026-09-16T09:19:55.943Z [WARNING]: npm error A complete log of this run can be found in: /root/.npm/_logs/2026-09-16T09_19_52_140Z-debug-0.log
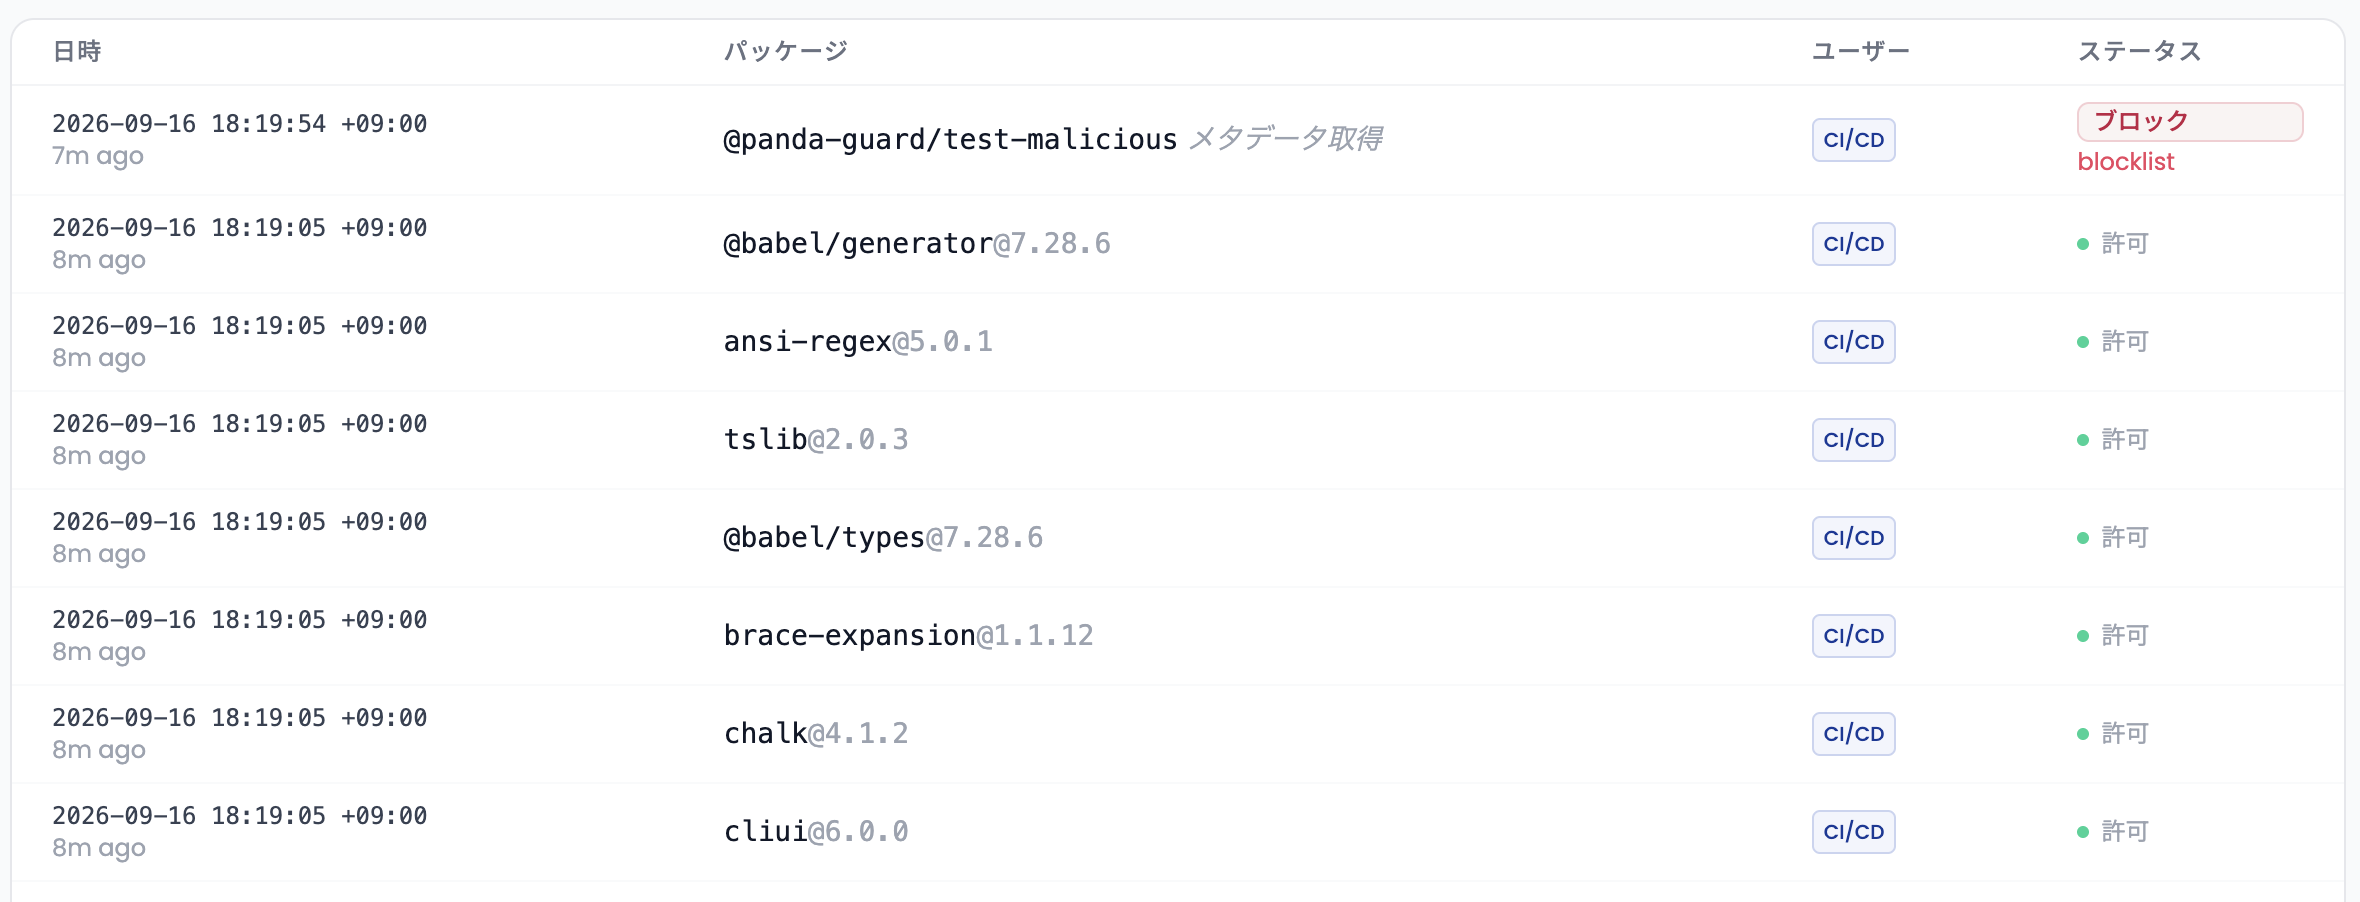
TakumiのコンソールからTakumi Guard経由のインストールログを確認すると、@panda-guard/test-maliciousを含めTakumi Guard経由でnpm installしていることが確認できました。
インストールログのうち、「リポジトリ」「ワークフロー」「ユーザー」が表示されませんが、これはカスタムOIDC利用時の仕様のようです。
実運用に向けた対応
Outbound Identity Federationを利用することでAmplifyからもTakumi Guardが使えることが確認できましたが、実運用で使うためにはいくつか追加の考慮が必要です。
- カスタムOIDC設定は一つのみ
- Takumiで設定できるカスタムOIDC設定は組織ごとに一つだけなので、複数AWSアカウントのAmplifyから使う場合、共通アカウントでOutbound Identity Federationを設定し、他アカウントからはクロスアカウントAssumeRoleしてから
GetWebIdentityTokenするなどの対応が必要です
- Takumiで設定できるカスタムOIDC設定は組織ごとに一つだけなので、複数AWSアカウントのAmplifyから使う場合、共通アカウントでOutbound Identity Federationを設定し、他アカウントからはクロスアカウントAssumeRoleしてから
- TakumiのカスタムOIDCはベータ版
- 今回利用した中では不具合はありませんでしたが、突然の仕様変更などがある可能性があります
- どのAmplify環境でビルドされたのか調べられない
- カスタムOIDCで認証した場合、インストールログに実行ユーザーなどの情報が出力されません
- そのため、仮に悪性パッケージのインストールがブロックされても、どこのリポジトリで発生した問題なのか調べるのが困難です
関連ドキュメント
担当:松浦

